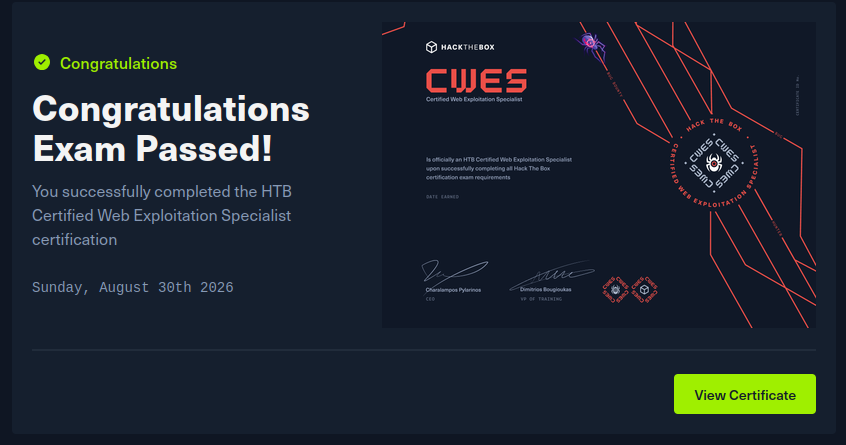
O que achei da CWES
Neste artigo, compartilho minha experiência com a certificação CWES, da Hack The Box, passando pelo curso, pelos labs, pela preparação e pelo exame. Também comento para quais níveis de experiência acredito que a certificação realmente vale a pena e dou algumas dicas que me ajudaram durante os estudos e na elaboração do relatório final.
Olaaa, meu bommm,
Primeiramente, prazer! Sou o Lucas Reis (ou luker, ou lukerking), atuo no cenário de segurança há alguns anos e também faço alguns CTFs.
Dito isso, estou aqui para fazer um review de como foi minha experiência com a CWES. Até o final desse artigo, espero te dar alguma luz sobre se vale a pena para você ou não.
TL;DR
Se eu começasse na área agora, sem dúvidas compraria.
O curso é ótimo, bastante prático e bem estruturado. Não tem aulas ao vivo, o conteúdo é em texto e existem alguns labs durante os “capítulos” dos módulos. No final de cada módulo, também tem uma espécie de prova.
Se você está em um nível júnior, vale a pena. Se já é pleno e tem conhecimento de Web Security, acredito que não. Se é pleno, mas ainda não tem muito conhecimento de segurança web, acho que vale a pena. Caso você seja sênior, provavelmente não vale.
1. Contexto
O curso é dado pela Hack the Box e você tem algumas formas de adquirir acesso a ele, pelo menos até o momento:
- Cubes;
- Assinatura Silver ou Gold;
- Assinatura de estudante.
Além disso, caso queira fazer a certificação, também precisa pagar pelo exame, que custa US$ 210.
No meu caso, utilizei o plano de estudante porque ainda sou universitário. Ficava em torno de R$ 45 por mês, aproximadamente US$ 8, e eu tinha acesso a todos os cursos Tier II. Então, para mim, valeu muito a pena.
2. O curso
O curso em si é extremamente bem estruturado e já cobre uma boa parte do que você precisa saber em nível júnior/pleno no quesito Web.
Já consumi diversos conteúdos de Web Security, tanto pagos quanto gratuitos, e posso dizer tranquilamente que o custo-benefício é insanamente bom.
Ele começa com uma boa base sobre o protocolo HTTP, arquiteturas modernas utilizadas hoje pelas empresas e por aí vai.
Os labs são bem práticos. Em algumas seções dos módulos tinha meio que um “CTF” para fazer e, para progredir, você precisava obrigatoriamente completar.
No final do módulo também tinha uma prova para concluir, que demandava mais tempo e esforço, já que revisava os conteúdos daquele módulo específico.
3. Estudos
Para os estudos: ANOTA TUDO. TUDO MESMO.
Anota payloads, comandos, conceitos e também o seu write-up das provas de cada módulo.
Essas provas são mais complexas e se assemelham mais ao exame, então vale bastante a pena anotar o que você fez e como chegou até lá.
Utilizei o Notion porque estou mais acostumado com ele, mas fica à vontade para usar qualquer aplicativo de anotação: Obsidian, Notepad (KKKKKK), Sublime e por aí vai.
Também tinha visto um pessoal falando para fazer outros labs além dos que existem no curso para praticar para o exame.
Eu não achei necessário, mas também já tenho uma certa experiência com pentest. Se você se sentir mais confiante fazendo mais labs antes da prova, vai na fé.
4. Exame
No exame, você tem 7 dias para fazer tudo, incluindo o pentest inteiro e o envio do relatório.
Durante esse período, existem algumas flags que você precisa enviar.
A nota do exame é baseada tanto na qualidade do seu relatório quanto nas flags que você conseguiu pegar.
O exame tenta cobrir uma boa parte dos conteúdos passados durante o curso, então não tem muito mistério. É basicamente aplicar aquilo que você aprendeu e fez nos labs que as flags vão vir.
Achei a prova bem justa e não achei nada muito frustrante. Você não cai em um “rabbit hole” infinito, por exemplo.
No meu caso, para fazer o relatório, utilizei o SysReptor localmente.
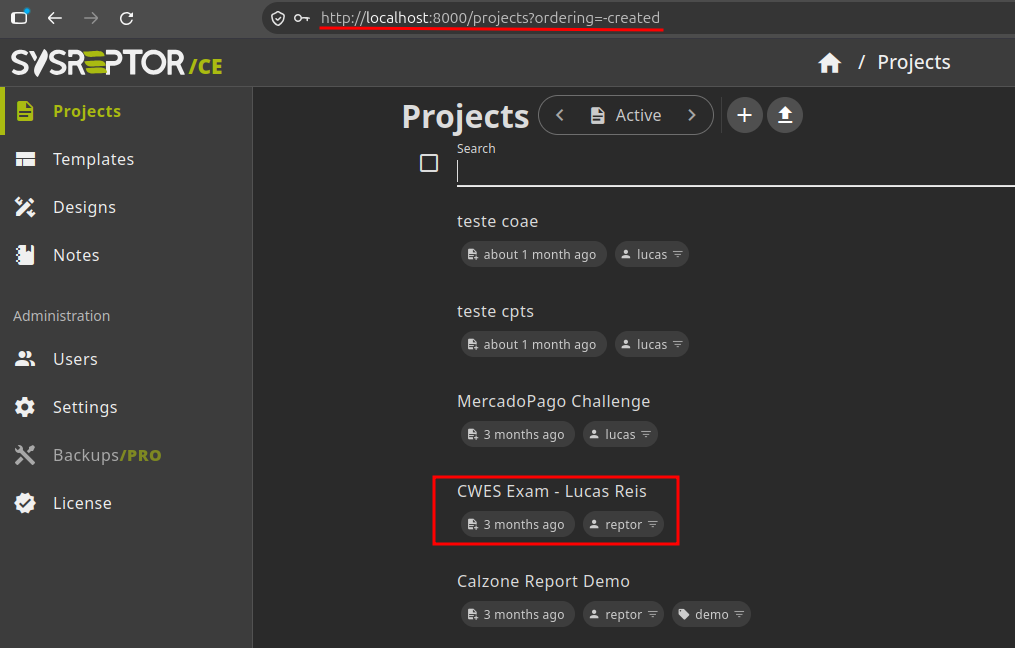
Existe um template específico para o SysReptor voltado para os cursos da Hack The Box, o que facilitou bastante. Inclusive, recomendo fortemente que você também utilize.
E é aquela coisa: se você estiver travado em uma parte, dá uma pausa, descansa, vai andar um pouco. A esperteza e a cabeça descansada valem demais nessas provas.
Por último, um bom relatório é aquele em que QUALQUER pessoa, seguindo seus passos, consegue reproduzir a vulnerabilidade.
Então seja bem detalhista nas evidências. Mostre o passo a passo, destaque onde precisa destacar e também aumente a fonte do Burp antes dos prints. Ajuda bastante.
5. Resumo
Por fim, tive ótimos momentos tanto com o curso quanto com o exame.
Para quem está começando e quer se familiarizar com Web Security, eu recomendaria fortemente.
Se você já conhece e domina os conteúdos mais “padrões” de Web, como XSS, SQLi, SSRF, IDOR e outros, talvez o seu perfil já seja mais voltado para a CWEE ou para uma OSWE.
Qualquer dúvida ou se precisar de algum apoio, pode me mandar mensagem. Terei prazer em ajudar você!